Un cúmulo de vulnerabilidades críticas y la automatización mediante IA desatan una crisis global sin precedentes.
Fallas en PHP, GitLab y Railway exponen claves y datos a escala global en cuestión de horas.
Aunque el protocolo Bitcoin está a salvo, no lo está la industria de las criptomonedas en general.
El sector informático atraviesa un «octubre negro». Tan solo en una semana se ha registrado una concentración inusual de incidentes de ciberseguridad que afectan tanto a corporaciones globales como a la infraestructura tecnológica esencial que sostiene el funcionamiento de internet.
La magnitud de la crisis ha llevado a referentes tecnológicos a comparar la situación actual con los primeros indicios de un colapso sistémico generalizado, alertando sobre la fragilidad de múltiples servicios frente a ataques automatizados y veloces.
El núcleo de esta emergencia global radica en la vulnerabilidad masiva conocida como PHP2Shell. Tal como ha explicado CriptoNoticias se trata de una falla crítica detectada en el núcleo del lenguaje de programación PHP, el cual da soporte a aproximadamente el 70% de los sitios web activos a nivel mundial.
Estas vulnerabilidades permiten a actores maliciosos ejecutar código remoto y tomar el control total de servidores sin necesidad de credenciales previas.
Aunque la Fundación PHP publicó actualizaciones de emergencia, la explotación maliciosa comenzó varios días antes de que existiera una solución pública.
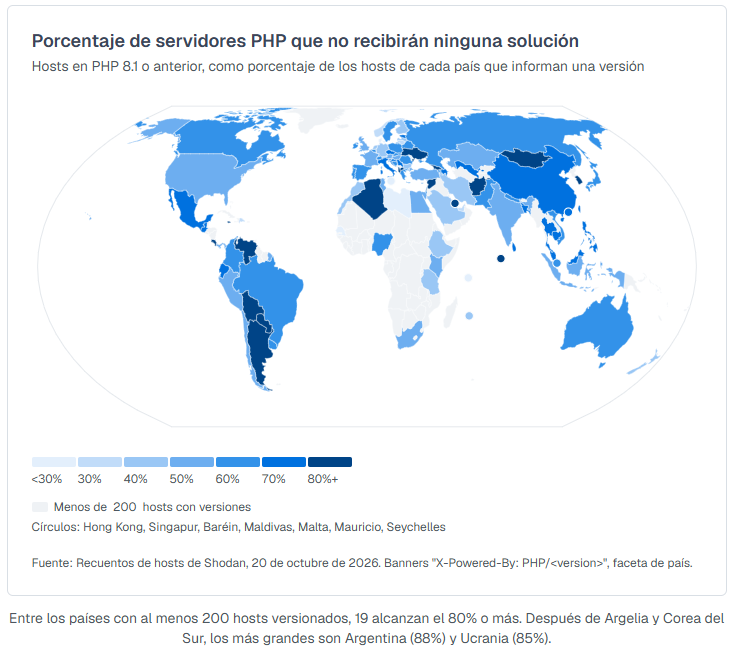
Datos de inteligencia de amenazas revelaron que los primeros intentos de compromiso se registraron el 17 de octubre, dejando a más de 884.000 equipos a la deriva, con asimetrías alarmantes en regiones como Argentina, donde el 88% de los servidores se mantenían desprotegidos.
A esta falla estructural se suma una avalancha de vulnerabilidades críticas paralelas que terminan de configurar el mapa de una semana trágica.
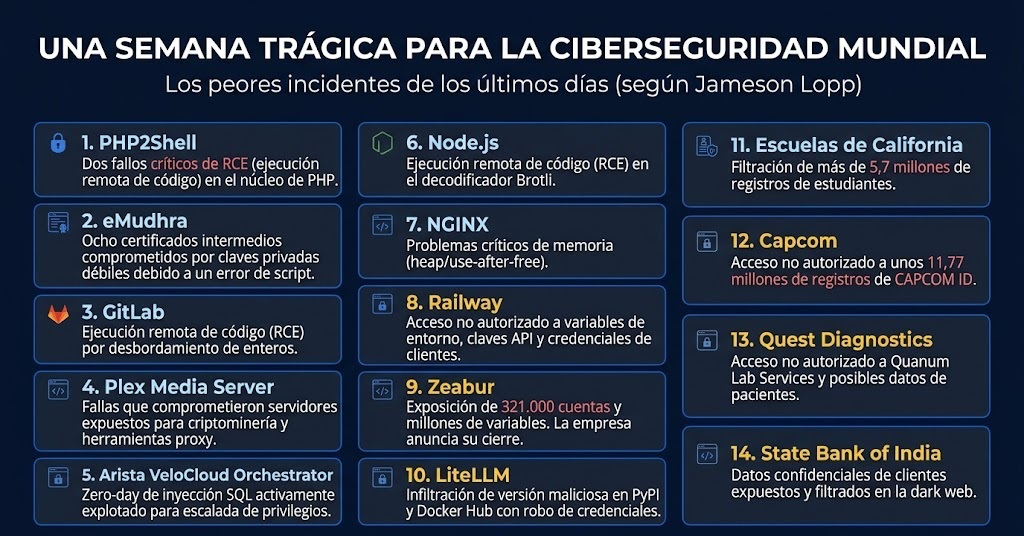
El veterano desarrollador del ecosistema Bitcoin Jameson Lopp enumeró recientemente la magnitud del daño, destacando incidentes que van desde el descifrado de llaves maestras de la autoridad certificadora eMudhra —debido a un error en el código de generación— hasta agujeros de seguridad de severidad máxima en GitLab, que habilitan ejecuciones remotas.
La lista de Lopp documenta además el impacto masivo en Plex Media Server, NGINX, Node.js y el robo de datos en sistemas educativos de California y en el State Bank of India, evidenciando una crisis transversal.
La industria de los activos digitales tampoco ha escapado a esta embestida. CriptoNoticias reportó que la plataforma de desarrollo en la nube Railway confirmó el 21 de octubre que un atacante logró acceder a los sistemas que almacenan variables de entorno de sus clientes, comprometiendo claves API y credenciales de bases de datos.
Este evento propició más de 500 transacciones no autorizadas en múltiples redes compatibles con Ethereum horas antes de la primera advertencia oficial. De forma paralela, la plataforma Zeabur reportó un incidente similar que expuso más de 3 millones de registros, anunciando su cierre definitivo.
Frente a esta coyuntura, Charles Guillemet, director de tecnología de la firma Ledger, calificó el estado de la ciberseguridad global como realmente aterrador.
Las alarmas resonaron a través de Changpeng Zhao (CZ), fundador de Binance, quien aconsejó extremar las precauciones al navegar por Internet. Es que si bien el protocolo Bitcoin no emplea PHP y permanece estructuralmente inmune, la vasta infraestructura comercial que lo rodea está bajo amenaza directa.
En una intervención más reciente, Zhao subrayó que los sistemas bancarios y de internet dependen de un cifrado más débil que el de Bitcoin, pero advirtió que la filtración masiva de datos habilita una mayor ingeniería social y ataques de phishing.
El factor multiplicador en esta oleada de ataques es la inteligencia artificial. Analistas apuntan a que la proliferación de estas herramientas ha minimizado los costos operativos para vulnerar redes.
Matthew Green, criptógrafo profesional, alertó que incluso personas sin conocimientos técnicos pueden explotar vulnerabilidades como PHP2Shell utilizando modelos de lenguaje, advirtiendo que la infraestructura digital del mundo está en riesgo.
El investigador Iván Pérez coincidió al señalar que «medio internet ha caído en 48 horas», destacando que agentes automatizados ya operan a escala.
El panorama ha desatado comparaciones inquietantes. Nick Rygiel, fundador de Protocol Wealth, asemejó la sensación actual a la de diciembre de 2019, meses antes del estallido público de la pandemia global.
Según su análisis, modelos avanzados detectaron la falla en PHP en agosto y, tras 70 días de parcheo silencioso, el 21 de octubre estalló la explotación masiva a través de millones de intentos diarios.
La diferencia crucial en la ciberseguridad, afirma, es que no existe la inmunidad de rebaño: cada error nuevo desencadena un brote inmediato.
Para los usuarios de bitcoin, la respuesta a esta crisis tecnológica exige mantener el control.
Lopp fue enfático al instar a la comunidad a no abandonar la autocustodia por temor a los hackeos. Argumentó que delegar las llaves privadas a fondos cotizados en bolsa (ETF) o entidades custodias crea nuevos riesgos al introducir puntos únicos de falla opacos e inauditables.
Para erradicar las vulnerabilidades institucionales, los especialistas aconsejan evitar la dependencia en un solo dispositivo o empresa mediante esquemas de múltiples firmas (multifirma o multisig), distribuyendo el riesgo físico y tecnológico de los ahorros.
Paralelamente, cualquier administrador de servicios deberá revisar con urgencia las versiones de software en sus servidores y rotar todas las claves guardadas en plataformas externas.
Mientras estas mitigaciones estructurales avanzan, los usuarios asumen hoy la responsabilidad ineludible de operar bajo la premisa de que toda plataforma web se encuentra bajo asedio continuo.
Info – Criptonoticias